Checklist regional antes de tratar datos personales
Antes de activar una funcionalidad, contratar un proveedor o abrir operaciones en otro país, un SaaS debería pasar por una revisión ordenada de su tratamiento de datos personales.
El objetivo no es reunir documentos por separado: es conectar decisiones, responsables y evidencias para saber si la operación está lista para avanzar y para responder preguntas de clientes enterprise.
Usa esta guía como punto de partida operativo; cada caso requiere revisar su contexto, contratos y obligaciones aplicables.
1. Delimita datos, finalidades y roles
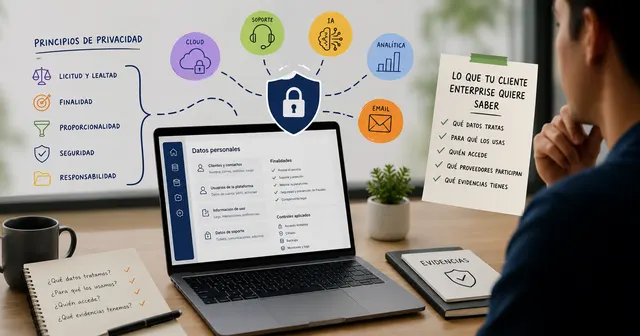
En la práctica, un SaaS puede guardar nombres, correos, cargos, direcciones IP, logs de acceso, tickets de soporte, documentos, CV, datos laborales, información de clientes finales o conversaciones con herramientas de IA.
Luego, revisa para qué usas esos datos. No es lo mismo crear una cuenta, prestar soporte, enviar correos, generar reportes, hacer analítica, prevenir fraude o alimentar una herramienta de IA. Si no puedes explicar el uso en una frase simple, probablemente falta orden interno.
También debes definir si tu SaaS actúa como responsable, encargado o ambos. En SaaS B2B, muchas veces el cliente decide qué datos subir y tu plataforma los procesa para prestar el servicio, pero tu empresa también trata datos propios de leads, usuarios, trabajadores, analítica web, campañas comerciales o soporte.
2. Revisa proveedores y contratos
Pocos SaaS funcionan solos. Normalmente usan hosting cloud, email, CRM, soporte, pagos, analítica, monitoreo, automatizaciones, backups o IA. El problema no es usar proveedores; es no saber quién accede a qué datos, para qué, desde dónde y bajo qué condiciones.
Si tu SaaS usa IA, revisa este punto aparte: qué datos se envían, quién es el proveedor, dónde se procesan, si pueden usarse para entrenamiento, cómo se eliminan y si el cliente fue informado.
Para cada proveedor, deja identificado el servicio, los datos a los que accede, el responsable interno, el contrato o acuerdo aplicable y la evidencia de la revisión realizada.
3. Mapea transferencias y accesos
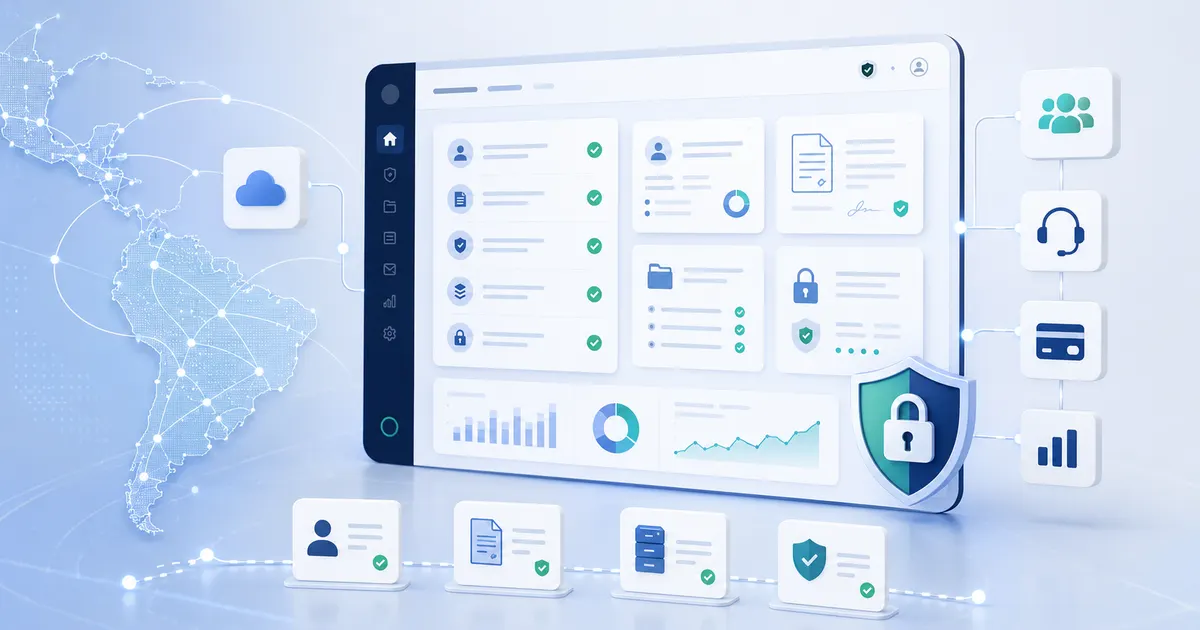
Registra desde qué país se presta el servicio, dónde se alojan o procesan los datos, qué equipos internos y proveedores tienen acceso y qué flujos se activan cuando el cliente usa una nueva integración.
Conserva la decisión que explica por qué cada acceso y flujo es necesario, qué controles lo acompañan y qué preguntas siguen pendientes antes de ampliar el tratamiento.
4. Prepara eliminación e incidentes
Define cómo se devuelven, eliminan o desactivan los datos cuando termina una cuenta, cambia el alcance del servicio o deja de ser necesaria una integración. Asigna un responsable y conserva evidencia de la ejecución.
Documenta también el canal para detectar, escalar y registrar incidentes: quién recibe el aviso, qué información debe preservarse, qué decisiones se toman y qué seguimiento queda pendiente.
5. Reúne evidencia antes de responder
Compliance no es solo decir “lo hacemos bien”. Una empresa SaaS debería guardar contratos, políticas, registros, revisiones de proveedores, controles de acceso, respaldos, capacitaciones, decisiones internas y planes de respuesta ante incidentes.
Antes de responder a un cliente enterprise, comprueba que cada afirmación pueda vincularse con una persona responsable y una evidencia localizable, sin prometer más de lo que la operación puede demostrar.
Cierre
Si tu SaaS trata datos personales, empieza por lo básico: qué datos tratas, para qué los usas, qué rol cumples, qué proveedores acceden, qué contratos tienes, cómo eliminas la información y qué harías si algo falla.
Ordenar esto temprano ayuda a responder más rápido, detectar decisiones pendientes y construir una base de evidencia antes de escalar ventas o integrar nuevas herramientas.